Le registre des traitements est souvent la première tâche qu’on confie à un DPO fraîchement désigné — et la plus intimidante. Pas parce qu’elle est compliquée sur le fond, mais parce qu’on ne sait jamais par où l’attaquer. Voici une méthode simple, dans l’ordre, pour avancer sans se noyer dans la construction de votre registre des traitements.
Qu’est-ce qu’un registre des traitements, en une phrase
C’est la liste de toutes les activités de votre organisation qui impliquent des données personnelles — recrutement, paie, gestion clients, vidéosurveillance, newsletter — avec, pour chacune, les informations que la CNIL peut vous demander de justifier : pourquoi vous les traitez, qui y a accès, combien de temps vous les gardez. La CNIL détaille précisément ce que doit contenir chaque fiche de registre sur son site officiel.
Pourquoi le registre des traitements est une obligation, pas une option
Le registre des traitements n’est pas un simple document interne facultatif : c’est une obligation légale prévue par l’article 30 du RGPD pour la plupart des organisations. En cas de contrôle CNIL, c’est souvent le tout premier document demandé — son absence ou son caractère manifestement incomplet peut à lui seul déclencher une mise en demeure. Tenir son registre des traitements à jour n’est donc pas qu’une bonne pratique : c’est la porte d’entrée de toute démarche de conformité RGPD.
Étape 1 : lister les traitements sans chercher à être exhaustif tout de suite
Commencez par une liste large plutôt qu’une liste parfaite. Passez service par service (RH, commercial, comptabilité, informatique) et demandez simplement : « quelles données personnelles est-ce qu’on manipule ici ? » Pensez aussi aux traitements moins évidents : badges d’accès, vidéosurveillance, logs de connexion, ou encore données collectées via un formulaire de contact sur votre site web. Vous complèterez et affinerez ensuite — un registre des traitements se construit sur plusieurs semaines, pas en un après-midi.
Étape 2 : documenter chaque traitement avec les bonnes questions
Pour chaque traitement identifié, quatre questions suffisent pour démarrer :
- Pourquoi ce traitement existe-t-il (la finalité) ?
- Sur quelle base légale repose-t-il (contrat, obligation légale, consentement, intérêt légitime) ?
- Qui a accès à ces données, en interne et en externe (sous-traitants) ?
- Combien de temps les données sont-elles conservées ?
À ce stade, inutile de chercher la formulation juridique parfaite : une réponse claire et honnête vaut mieux qu’une réponse vague mais bien tournée. Vous pourrez toujours affiner la rédaction lors d’une relecture ultérieure.
Étape 3 : prioriser plutôt que tout faire en même temps
Tous les traitements ne se valent pas en termes de risque. Commencez par ceux qui impliquent des catégories particulières de données au sens strict du RGPD — santé, origine raciale ou ethnique, opinions politiques, convictions religieuses, appartenance syndicale, données biométriques ou génétiques — ou un volume important de personnes concernées (base clients, salariés). Les données financières ou bancaires, bien que sensibles au sens courant du terme, n’entrent pas dans cette catégorie juridique précise : elles restent néanmoins à haut risque et méritent une attention particulière dans votre priorisation. Le reste peut suivre dans un second temps sans mettre votre conformité en danger.
Combien de temps prévoir pour construire son registre des traitements
Il n’y a pas de durée universelle, mais un rythme réaliste pour une petite structure : comptez 3 à 4 semaines pour un premier registre des traitements couvrant l’essentiel de l’activité, à raison de quelques heures par semaine plutôt qu’un blocage complet de plusieurs jours. Un registre des traitements construit trop vite, sans prendre le temps d’interroger chaque service, est souvent moins fiable qu’un registre construit progressivement mais avec de vraies réponses à chaque question.
L’erreur la plus fréquente
Vouloir un registre parfait avant de le montrer à qui que ce soit. En réalité, un registre vivant et régulièrement mis à jour vaut largement mieux qu’un document figé et jamais retouché — c’est cette régularité que la CNIL valorise en cas de contrôle, pas la perfection formelle du premier jet.
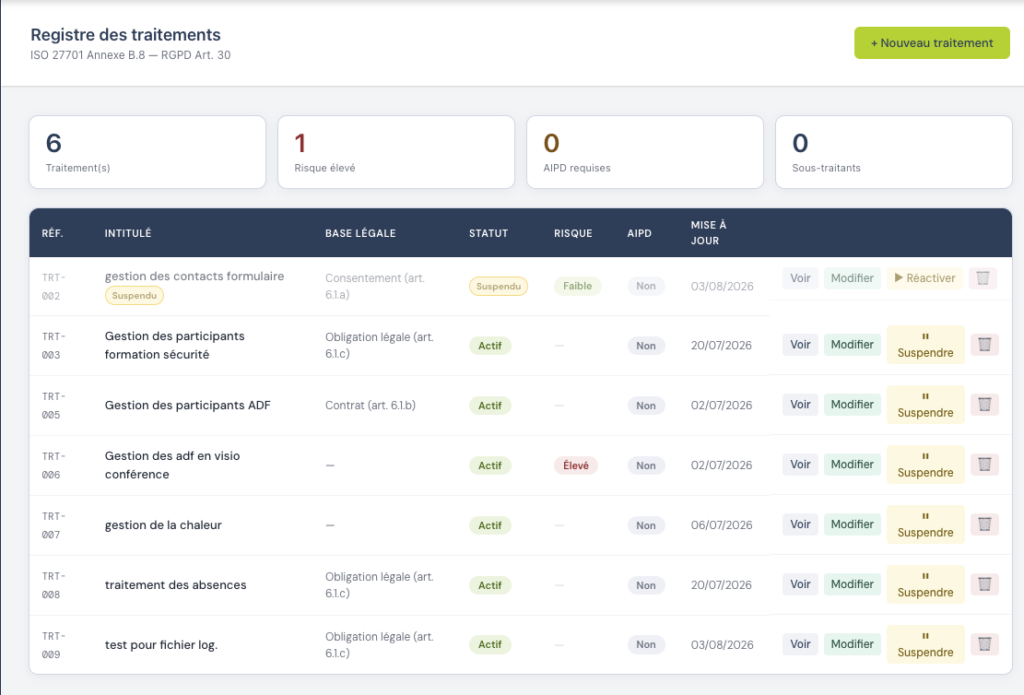
Complea structure cette démarche pour vous.
Le module Registre des traitements guide la saisie traitement par traitement, avec les quatre questions essentielles déjà intégrées au formulaire, un suivi de complétude par traitement, et une vue d’ensemble qui évolue automatiquement à mesure que vous avancez — pas besoin de partir d’une feuille blanche ni d’un tableur à entretenir seul.