Un email envoyé en copie visible à 50 destinataires au lieu d’être en copie cachée. Un ordinateur portable perdu dans les transports. Un prestataire victime d’une cyberattaque qui touche vos données clients. Toutes ces situations sont des violations de données personnelles au sens du RGPD, et elles déclenchent une horloge que beaucoup de DPO découvrent en pleine panique : 72 heures. Voici comment réagir sans perdre de temps, ni faire d’erreur.
Violation de données personnelles, en une phrase
C’est un incident de sécurité qui entraîne, de façon accidentelle ou illicite, la destruction, la perte, l’altération, la divulgation non autorisée ou l’accès non autorisé à des données personnelles. Ce n’est pas réservé aux cyberattaques spectaculaires : une simple erreur humaine, comme un fichier client envoyé au mauvais destinataire, entre pleinement dans cette définition. La CNIL détaille précisément le périmètre de cette définition sur son site officiel.
Pourquoi le délai de 72h est aussi strict
L’article 33 du RGPD impose de notifier toute violation de données susceptible d’engendrer un risque à l’autorité de contrôle — la CNIL en France — dans un délai maximal de 72 heures après en avoir pris connaissance. Ce délai court dès que vous avez un degré de certitude raisonnable qu’un incident a eu lieu, week-ends et jours fériés compris — pas seulement les jours ouvrés. Attention à ne pas confondre cette obligation avec celle de l’article 34, qui concerne l’information des personnes concernées elles-mêmes : les deux obligations sont distinctes et ne se déclenchent pas dans les mêmes conditions, comme on le détaille plus loin.
Étape 1 : qualifier l’incident sans perdre de temps
Avant toute chose, confirmez qu’il s’agit bien d’une violation de données personnelles, et pas d’un simple incident technique sans impact sur des données. Identifiez rapidement trois éléments : quel type d’atteinte (confidentialité, intégrité ou disponibilité des données), quelles catégories de données sont concernées, et à peu près combien de personnes sont touchées. Si vous avez déjà construit votre registre des traitements, cette étape va beaucoup plus vite : vous savez immédiatement quel traitement est affecté et quelles données il contient.
Étape 2 : évaluer le risque pour les personnes concernées
Cette évaluation conditionne toute la suite : elle détermine si vous devez notifier la CNIL, et si vous devez en plus informer directement les personnes concernées. Un risque élevé se caractérise typiquement par la nature sensible des données exposées, le volume de personnes concernées, ou la possibilité d’un préjudice concret comme une usurpation d’identité. En cas de doute sur le niveau de risque, la règle la plus sûre reste simple : notifiez, et documentez votre raisonnement.
Étape 3 : notifier la CNIL dans les 72h, même partiellement
Si le risque est avéré, déposez votre notification sur le téléservice dédié de la CNIL avant l’échéance des 72 heures. Un point rassure souvent les DPO débutants : une notification initiale incomplète est parfaite acceptable, à condition de préciser qu’un complément suivra dès que vous disposerez de plus d’informations. Mieux vaut une notification partielle dans les délais qu’une notification complète mais tardive.
Étape 4 : informer les personnes concernées, seulement si le risque est élevé
Contrairement à une idée reçue, informer la CNIL ne suffit pas toujours : si la violation est susceptible d’engendrer un risque élevé pour les personnes, l’article 34 du RGPD vous oblige à les informer directement, en langage clair, avec des recommandations concrètes pour se protéger (changement de mot de passe, vigilance sur les tentatives de phishing, par exemple). Cette information n’est due que dans les cas de risque élevé — la notification à la CNIL, elle, s’applique dès qu’un risque simple existe.
L’erreur la plus fréquente
Attendre d’avoir toutes les informations avant de notifier quoi que ce soit. C’est souvent ce réflexe, plus que l’incident lui-même, qui fait dépasser le délai de 72 heures. La seconde erreur fréquente : ne tenir aucun registre interne des violations lorsque l’incident ne nécessite finalement pas de notification — ce registre reste obligatoire, et son absence est sanctionnable indépendamment de la gravité de l’incident d’origine.
Complea guide et temporise votre notification pour respecter l’article 33 à la lettre.
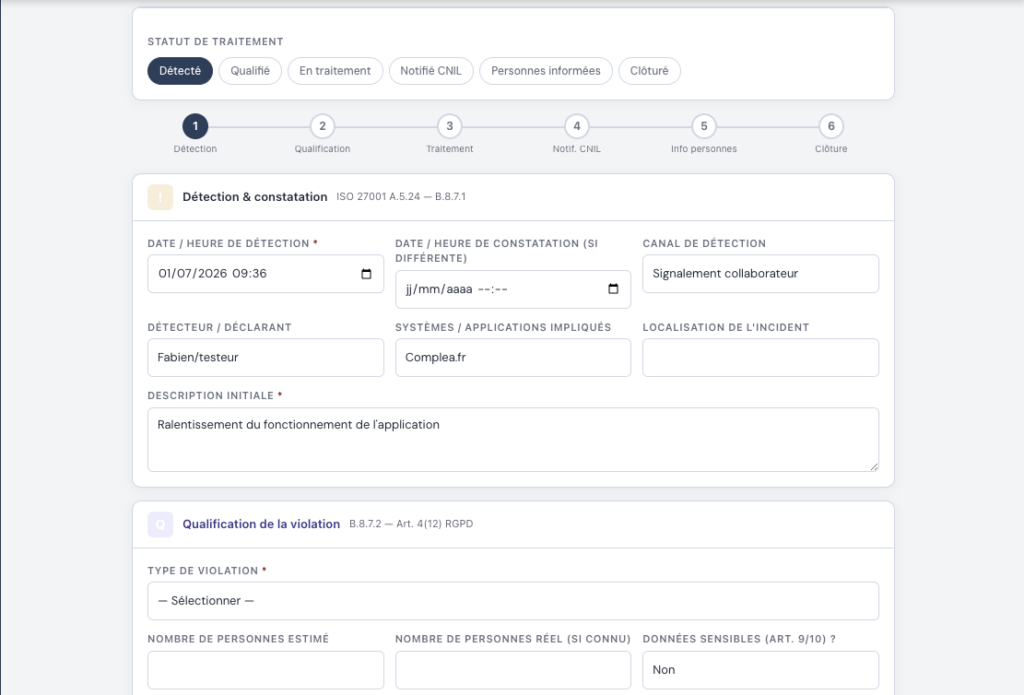
Le module Incidents DCP déclenche automatiquement le compte à rebours des 72 heures dès la déclaration d’un incident, structure la qualification et l’évaluation du risque, et vous permet de notifier par étapes sans perdre le fil — tout en conservant un registre interne systématique, même pour les incidents non notifiés.