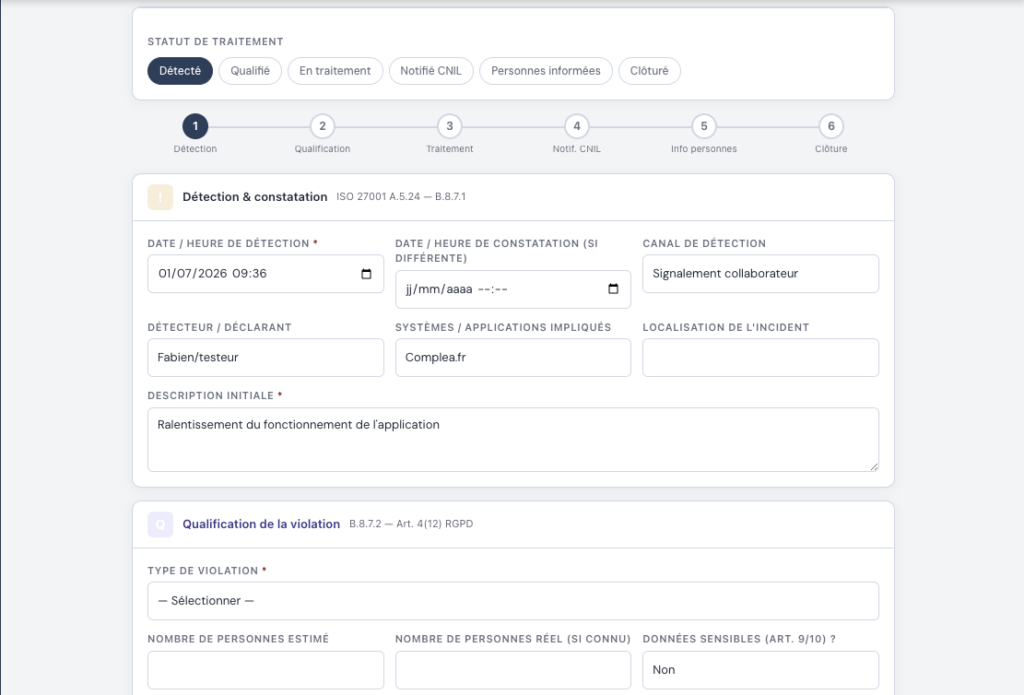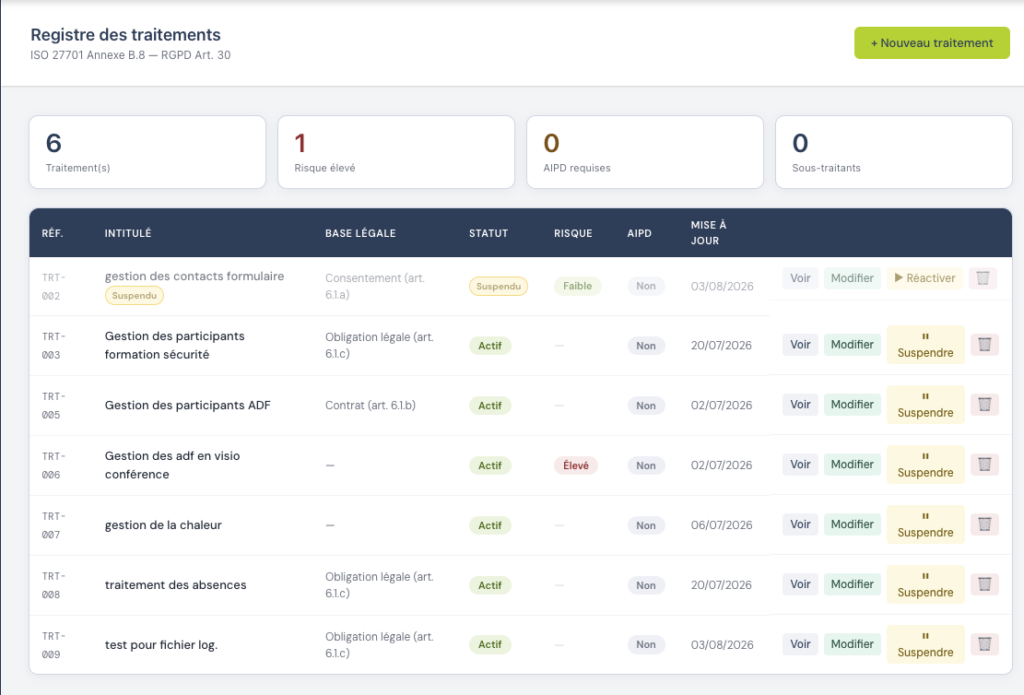
« Sommes-nous conformes au RGPD ? » C’est une question à laquelle il est en réalité impossible de répondre par un simple oui ou non — la conformité RGPD n’est pas un état figé qu’on atteint une bonne fois pour toutes, mais une démarche continue. Ce que vous pouvez en revanche mesurer précisément, c’est votre niveau de maturité à un instant donné, et surtout ce qu’il reste à faire pour progresser. Voici comment s’y prendre avec un audit RGPD structuré.
Pourquoi la conformité RGPD ne se résume pas à une case à cocher
Le RGPD ne fixe pas de liste figée d’actions à accomplir une fois pour toutes : il impose une obligation de moyens et de documentation continue, qui évolue avec vos traitements, vos outils et votre organisation. Un audit RGPD n’a donc pas vocation à produire un verdict binaire « conforme » ou « non conforme », mais à établir une photographie précise de votre situation, traitement par traitement et domaine par domaine. La CNIL elle-même présente la mise en conformité comme une démarche progressive, pas comme un objectif ponctuel.
Ce que doit couvrir un audit RGPD complet
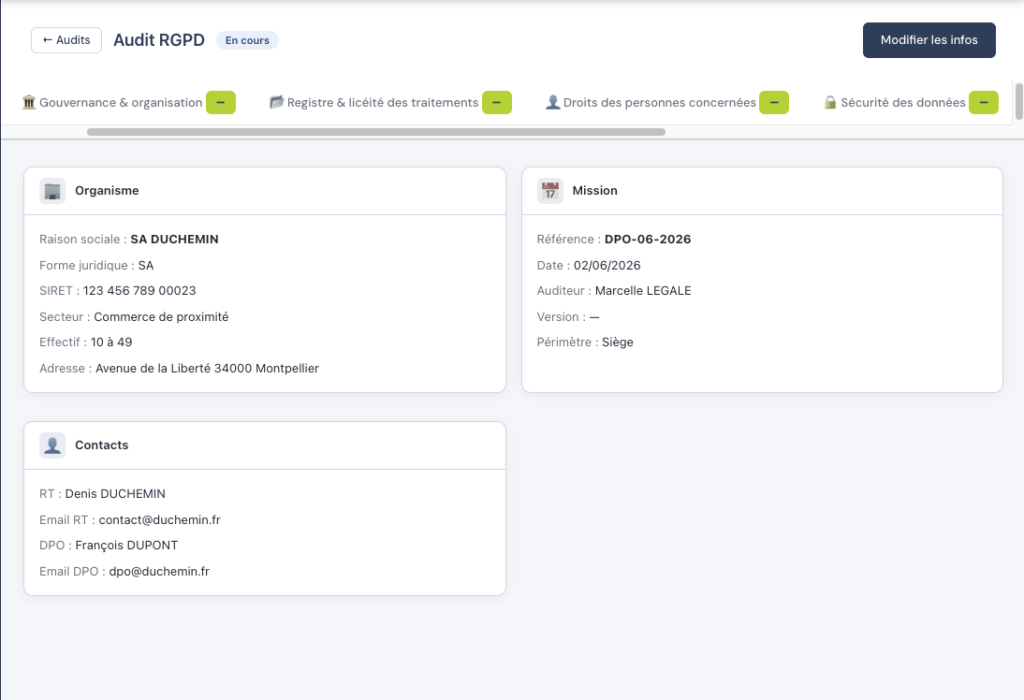
Un audit RGPD sérieux ne se limite pas au registre des traitements. Il doit balayer l’ensemble des domaines qui constituent une conformité réelle : la gouvernance de la protection des données, le registre des traitements lui-même, le respect des droits des personnes, les mesures de sécurité techniques et organisationnelles, l’encadrement contractuel des sous-traitants, et la gestion des incidents. Se limiter à un seul de ces domaines donne une vision partielle, parfois trompeuse, de votre niveau réel de conformité.
Le scoring de maturité : une échelle plutôt qu’un verdict
Plutôt qu’un simple « fait / pas fait », un audit RGPD utile évalue chaque domaine selon un niveau de maturité — typiquement inspiré des modèles CMMI utilisés en gestion de la qualité, adaptés à la conformité RGPD et à la norme ISO 27701. On distingue généralement plusieurs paliers : rien n’est formalisé, une démarche est engagée mais incomplète, les pratiques sont formalisées, ou enfin les pratiques sont formalisées et régulièrement contrôlées. Cette approche a un avantage concret : elle vous dit non seulement où vous en êtes, mais aussi quelle est la prochaine marche à franchir sur chaque domaine.
Étape 1 : évaluer chaque domaine séparément
Résistez à la tentation d’évaluer votre conformité de façon globale et impressionniste. Passez domaine par domaine — gouvernance, registre, droits des personnes, sécurité, sous-traitants, incidents — et notez honnêtement où vous en êtes sur chacun. Il est très fréquent qu’une organisation soit avancée sur un domaine (par exemple un registre des traitements bien tenu) et très en retard sur un autre (par exemple l’absence totale de procédure de gestion des incidents).
Étape 2 : transformer le score en plan d’action
Un audit qui reste un simple constat ne sert à rien. La valeur d’un audit RGPD se mesure à sa capacité à se traduire directement en actions concrètes et priorisées : quels domaines traiter en premier, dans quel ordre, avec quelle urgence. Un score de maturité par domaine permet justement de prioriser objectivement — en commençant par les domaines les plus faibles ou les plus risqués, plutôt qu’en traitant les sujets dans un ordre aléatoire ou selon la dernière alerte reçue.
L’erreur la plus fréquente
Réaliser un audit RGPD une seule fois, au moment de la mise en conformité initiale, puis ne plus jamais le remettre à jour. Vos traitements évoluent, de nouveaux outils sont adoptés, de nouveaux sous-traitants interviennent — un audit qui date de deux ans ne reflète plus votre réalité. La régularité de l’audit compte autant que sa rigueur initiale.
Complea intègre ce scoring de maturité directement dans l’outil.
Le module Audit de conformité évalue automatiquement six axes selon un modèle de maturité inspiré du CMMI et de l’ISO 27701, et alimente directement votre plan d’action avec les priorités identifiées — sans tableur à maintenir séparément.